Domain spulenkern.de kaufen?
Wir ziehen mit dem Projekt
spulenkern.de um.
Sind Sie am Kauf der Domain
spulenkern.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain spulenkern.de kaufen?
Suche nach dem Lied "De De De Dededede De De De Dedede".
Es tut mir leid, aber anhand der Beschreibung "De De De Dededede De De De Dedede" kann ich das Lied nicht identifizieren. Es wäre hilfreich, mehr Informationen wie den Künstler oder den Text des Liedes zu haben, um bei der Suche zu helfen. **
Was ist der Unterschied zwischen elektromagnetischer Induktion und einer Spule mit Magnet?
Bei der elektromagnetischen Induktion wird eine elektrische Spannung in einem Leiter erzeugt, wenn sich das Magnetfeld in der Nähe des Leiters ändert. Eine Spule mit Magnet hingegen erzeugt ein Magnetfeld, wenn ein elektrischer Strom durch die Spule fließt. Der Unterschied liegt also darin, dass bei der elektromagnetischen Induktion das Magnetfeld die elektrische Spannung erzeugt, während bei einer Spule mit Magnet der elektrische Strom das Magnetfeld erzeugt. **
Ähnliche Suchbegriffe für Ruschinzik-Die-Governance-Verordnung-de
Top-Angebote
Produkte zum Begriff Ruschinzik-Die-Governance-Verordnung-de:
-
Microsoft Entra ID Governance for FLW (NCE)Wichtiger Lizenzhinweis: Microsoft Entra ID Governance for FLW (NCE) ist eine spezielle Lizenzoption für Frontline Worker (FLW) . Die Lizenz unterstützt Organisationen bei der Verwaltung von Identitäten, Zugriffsrechten und Governance-Prozessen für Mitarbeiter in operativen Bereichen. Für die Nutzung sind entsprechende Microsoft-Voraussetzungen und eine passende Lizenzumgebung erforderlich. Microsoft Entra ID Governance for FLW (NCE) Steuern und schützen Sie digitale Identitäten Ihrer Frontline-Mitarbeiter mit Microsoft Entra ID Governance for FLW (NCE) . Die Lösung unterstützt Unternehmen dabei, Zugriffe effizient zu verwalten, Sicherheitsrichtlinien umzusetzen und Identitätsprozesse für große Benutzergruppen zu optimieren. Identitätsverwaltung für Frontline Worker Microsoft Entra ID Governance for FLW (NCE) wurde speziell für Organisationen entwickelt, die eine große Anzahl von Frontline-Mitarbeitern verwalten und dabei kontrollierte Zugriffsprozesse sicherstellen möchten. Frontline Worker sind Mitarbeiter, die häufig in Bereichen wie Einzelhandel, Produktion, Gesundheitswesen, Logistik oder Außendienst tätig sind und für ihre Arbeit sichere digitale Zugänge benötigen. Mit Entra ID Governance können Unternehmen Identitäten strukturierter verwalten und den Zugriff auf Anwendungen und Ressourcen entsprechend organisatorischer Anforderungen steuern. Zentrale Funktionen von Microsoft Entra ID Governance Identity Governance Unterstützt die Verwaltung digitaler Identitäten und hilft Unternehmen dabei, Zugriffe kontrolliert zu vergeben und zu überprüfen. Zugriffsverwaltung Ermöglicht die Steuerung von Benutzerberechtigungen entsprechend Sicherheits- und Compliance-Anforderungen. Access Reviews Unterstützt regelmäßige Überprüfungen von Benutzerzugriffen zur Verbesserung der Sicherheitskontrolle. Lebenszyklusverwaltung Unterstützt Prozesse rund um Benutzerbereitstellung und Verwaltung von Identitäten innerhalb einer Organisation. Vorteile für Organisationen mit Frontline-Mitarbeitern Unternehmen mit vielen operativen Mitarbeitern profitieren von strukturierten Identitäts- und Zugriffsprozessen. Microsoft Entra ID Governance hilft dabei, Berechtigungen nachvollziehbar zu verwalten und Sicherheitsanforderungen einheitlich umzusetzen. Die Lösung unterstützt Organisationen dabei, digitale Zugänge effizient bereitzustellen, Änderungen zu verwalten und Zugriffsrechte regelmäßig zu überprüfen. Geeignete Einsatzbereiche Einzelhandel Verwaltung von Identitäten und Zugängen für Filialmitarbeiter und operative Teams. Produktion und Logistik Unterstützung sicherer Zugriffe für Mitarbeiter in verteilten Arbeitsumgebungen. Gesundheitswesen Kontrollierte Verwaltung von Benutzerzugängen in sensiblen Bereichen. Microsoft NCE Bereitstellung NCE (New Commerce Experience) bezeichnet das aktuelle Microsoft-Subskriptionsmodell für Cloud-Produkte. Die Bereitstellung erfolgt digital über die Microsoft-Umgebung der Organisation. Die Lizenz wird entsprechend dem Microsoft-Lizenzmodell dem jeweiligen Tenant zugeordnet. Für moderne Identitäts- und Sicherheitsanforderungen Microsoft Entra ID Governance for FLW (NCE) eignet sich für Unternehmen, die ihre Identitätsverwaltung für Frontline Worker professionalisieren und Sicherheitsprozesse zentral steuern möchten. Die Lösung unterstützt eine kontrollierte Verwaltung von Benutzerzugriffen und trägt dazu bei, Governance-Anforderungen innerhalb moderner Microsoft-Cloud-Umgebungen umzusetzen. Wichtig: Dieses Produkt richtet sich an Frontline Worker -Szenarien. Bitte prüfen Sie vor dem Kauf die erforderlichen Microsoft-Lizenzvoraussetzungen und die bestehende Tenant-Konfiguration Ihrer Organisation.54,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft M365 F5 Information Protection and Governance (NCE)Microsoft M365 F5 Information Protection and Governance (NCE) – Umfassender Schutz und Governance für Unternehmensdaten Microsoft M365 F5 Information Protection and Governance (NCE) erweitert Microsoft 365 um fortgeschrittene Funktionen für Informationsschutz, Datenschutz und Data Governance. Die Lösung unterstützt Unternehmen dabei, vertrauliche Informationen zu erkennen, zu klassifizieren, zu schützen und deren Nutzung innerhalb der Microsoft 365-Umgebung gezielt zu steuern. Die Funktionen werden über Microsoft Purview bereitgestellt und ermöglichen eine zentrale Verwaltung von Vertraulichkeitsbezeichnungen, Data Loss Prevention (DLP), Aufbewahrung und weiteren Governance-Funktionen. Damit können Unternehmen sensible Daten besser schützen und gleichzeitig Anforderungen an Sicherheit, Compliance und Datenlebenszyklen unterstützen. Informationsschutz Erkennen und klassifizieren Sie vertrauliche Informationen und schützen Sie diese mit Vertraulichkeitsbezeichnungen und geeigneten Schutzmaßnahmen. Data Loss Prevention Erkennen, überwachen und verhindern Sie die unbeabsichtigte Weitergabe vertraulicher Informationen über Microsoft 365 und unterstützte Endpunkte. Data Governance Steuern Sie Aufbewahrung, Lebenszyklen und die Verwaltung von Unternehmensinformationen mit erweiterten Governance-Funktionen. Die wichtigsten Funktionen von Microsoft M365 F5 Information Protection and Governance Vertraulichkeit Klassifizieren Sie vertrauliche Inhalte mithilfe von Sensitivity Labels und wenden Sie abhängig von der Klassifizierung geeignete Schutzmaßnahmen an. Automatische Klassifizierung Unterstützen Sie die automatische Erkennung und Kennzeichnung sensibler Inhalte mithilfe erweiterter Klassifizierungs- und Auto-Labeling-Funktionen. Endpoint DLP Erweitern Sie den Schutz auf vertrauliche Dateien, die physisch auf unterstützten Windows- und macOS-Geräten gespeichert sind, und erkennen beziehungsweise verhindern Sie riskante Aktivitäten. DLP für Microsoft 365 Erkennen, überwachen und schützen Sie sensible Informationen in E-Mails, Dateien, SharePoint, OneDrive und Microsoft Teams entsprechend Ihren DLP-Richtlinien. DLP für Teams Schützen Sie Chats und Kanalnachrichten vor der unbeabsichtigten Weitergabe vertraulicher Informationen wie Finanz-, Personen- oder Gesundheitsdaten. DLP für Microsoft 365 Copilot Nutzen Sie Purview DLP, um den Umgang von Copilot mit vertraulichen Dateien und E-Mails anhand definierter Schutzrichtlinien zu steuern. Erweiterte Governance und Schutzfunktionen Funktion Beschreibung Data Lifecycle Management Steuern Sie Aufbewahrung und Löschung von Informationen entsprechend den Richtlinien Ihrer Organisation. Records Management Verwalten Sie Informationen als Datensätze und unterstützen Sie strukturierte Aufbewahrungsprozesse. Advanced Message Encryption Schützen Sie Nachrichten mit erweiterten Verschlüsselungsfunktionen und steuern Sie den Zugriff auf geschützte Inhalte. Defender for Cloud Apps Erhalten Sie zusätzliche Transparenz und Governance für Cloud-Apps und deren Zugriff auf Unternehmensdaten. Schutz vertraulicher Informationen Microsoft Purview Information Protection unterstützt Unternehmen dabei, sensible Daten zu erkennen, zu klassifizieren und zu schützen , unabhängig davon, wo sich die Informationen befinden oder wohin sie übertragen werden. Erkennen Identifizieren Sie sensible Informationen und gewinnen Sie einen besseren Überblick darüber, wo sich geschützte Daten innerhalb Ihrer Umgebung befinden. Klassifizieren Ordnen Sie Informationen anhand ihrer Sensibilität ein und nutzen Sie Vertraulichkeitsbezeichnungen für eine konsistente Datenklassifizierung. Schützen Setzen Sie Schutz- und DLP-Richtlinien ein, um die unbeabsichtigte Weitergabe vertraulicher Informationen zu reduzieren. Für moderne Microsoft 365-Umgebungen Microsoft M365 F5 Information Protection and Governance (NCE) richtet sich an Organisationen mit erhöhten Anforderungen an Datenschutz, Informationssicherheit und Governance. Die Lösung kombiniert fortgeschrittene Purview-Funktionen für Informationsschutz, Data Loss Prevention und Datenlebenszyklusverwaltung und schafft damit eine zentrale Grundlage für den Schutz geschäftskritischer Informationen. Wichtiger Hinweis zur Lizenzierung: Microsoft 365 F5 Information Protection and Governance ist Bestandteil der erweiterten Microsoft 365 F5-Lizenzierung für Informationsschutz und Governance. Microsoft führt den Plan unter anderem als Berechtigung für erweiterte Purview-Funktionen wie Information Protection, DLP, Endpoint DLP und Data Lifecycle and Records Management. Für Microsoft 365 F5 gelten entsprechende Voraussetzungen hinsichtlich der zugrunde liegenden Microsoft 365-/Frontline-Lizenzierung.56,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Information Protection and Governance - NPO (NCE)Microsoft 365 E5 Information Protection and Governance - NPO (NCE) - NPO/EDU Erweiterter Informationsschutz und Data Governance für Microsoft 365 Microsoft 365 E5 Information Protection and Governance erweitert geeignete Microsoft-365-Umgebungen um fortschrittliche Funktionen für Informationsschutz, Datenklassifizierung, Data Loss Prevention und Governance. Die NPO/EDU-Ausführung richtet sich an entsprechend berechtigte Non-Profit- und Bildungseinrichtungen, die sensible Informationen gezielter schützen und Daten über ihren Lebenszyklus kontrollierter verwalten möchten. Information Protection& Governance kann sensible Daten erkennen, klassifizieren, schützen und kontrolliert verwalten. Was bietet Microsoft 365 E5 Information Protection and Governance? Microsoft 365 E5 Information Protection and Governance ist auf Organisationen ausgerichtet, die ihre vorhandenen Microsoft-365-Dienste um weiterführende Funktionen für Datensicherheit und Governance ergänzen möchten. Im Mittelpunkt steht die Frage, wie sensible Informationen erkannt, klassifiziert, geschützt und entsprechend organisatorischer Vorgaben verwaltet werden. Damit eignet sich die Lösung besonders für Organisationen mit erhöhten Anforderungen an Datenschutz, Compliance und den kontrollierten Umgang mit vertraulichen Informationen. Microsoft Purview bildet dabei eine wesentliche technologische Grundlage für die Umsetzung von Informationsschutz- und Governance-Richtlinien. Funktionen Informationen in Microsoft 365 gezielter schützen und verwalten Sensible Daten klassifizieren Microsoft Purview Information Protection unterstützt Organisationen dabei, sensible Informationen zu identifizieren und über Vertraulichkeitsbezeichnungen entsprechend ihrer Schutzanforderungen zu klassifizieren. Datenverluste verhindern Data-Loss-Prevention-Richtlinien helfen dabei, den Umgang mit sensiblen Informationen zu überwachen und unerwünschte oder nicht regelkonforme Datenfreigaben gezielter einzuschränken. Automatische Kennzeichnung Erweiterte Funktionen zur automatischen Klassifizierung können dabei helfen, Schutzrichtlinien konsistenter auf relevante Informationen anzuwenden und den manuellen Aufwand bei großen Datenbeständen zu reduzieren. Aufbewahrung steuern Aufbewahrungsrichtlinien und -bezeichnungen unterstützen dabei, Informationen entsprechend interner, organisatorischer oder regulatorischer Vorgaben über definierte Zeiträume zu verwalten. Datenaktivitäten analysieren Erweiterte Analyse- und Berichtsfunktionen schaffen mehr Transparenz darüber, wie Klassifizierungs- und Schutzrichtlinien eingesetzt werden und wo relevante Datenaktivitäten stattfinden. Cloud-Daten besser kontrollieren Im Zusammenspiel mit Microsoft-Sicherheitsdiensten lassen sich Informationsschutz und Governance auf Cloud-Anwendungen und SaaS-Szenarien ausweiten, um sensible Unternehmensdaten umfassender zu schützen. Microsoft Purview Information Protection für sensible Daten Nicht alle Informationen innerhalb einer Organisation benötigen das gleiche Schutzniveau. Personaldaten, Finanzinformationen, Vertragsunterlagen, Forschungsdaten oder interne Dokumente können unterschiedliche Anforderungen an Zugriff, Weitergabe und Aufbewahrung besitzen. Mit Microsoft Purview Information Protection können Organisationen Daten entsprechend ihrer Sensibilität klassifizieren und Schutzmaßnahmen systematischer umsetzen. Vertraulichkeitsbezeichnungen schaffen dabei eine einheitliche Grundlage für den Umgang mit schützenswerten Informationen. Data Loss Prevention Microsoft Purview Data Loss Prevention unterstützt dabei, sensible Informationen zu erkennen und Richtlinien für deren Verwendung und Weitergabe durchzusetzen. Dadurch können Organisationen Risiken beim Austausch vertraulicher Daten gezielter reduzieren. Data Lifecycle Management Governance- und Aufbewahrungsfunktionen helfen dabei, Daten nicht nur zu schützen, sondern auch über ihren Lebenszyklus hinweg kontrolliert zu verwalten. Informationen können entsprechend definierter Richtlinien aufbewahrt oder nach Ablauf vorgesehener Fristen behandelt werden. Informationsschutz und Cloud-App-Sicherheit verbinden Informationsschutz endet nicht bei Dokumenten und E-Mails. Gerade bei der Nutzung zahlreicher SaaS-Anwendungen spielt die Kontrolle von Datenbewegungen und App-Aktivitäten eine wichtige Rolle. Hier ergänzt Microsoft Defender for Cloud Apps - NPO (NCE) den informationszentrierten Schutz um Funktionen für Transparenz, Governance und Sicherheit bei der Nutzung von Cloud-Anwendungen. Vertraulichkeitsbezeichnungen konsistent einsetzen Vertraulichkeitsbezeichnungen unterstützen Organisationen dabei, Informationen entsprechend ihres Schutzbedarfs zu kennzeichnen. Richtlinien können anschließend festlegen, wie entsprechend klassifizierte Inhalte behandelt werden sollen. Erweiterte automatische Kennzeichnungsfunktionen sind insbesondere für größere Organisationen interessant, in denen eine ausschließlich manuelle Klassifizierung großer Mengen an Dok...35,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Reach Verordnung?
Die Reach-Verordnung ist eine EU-Verordnung, die die Registrierung, Bewertung, Zulassung und Beschränkung chemischer Stoffe regelt. Sie wurde eingeführt, um die Gesundheit von Menschen und die Umwelt vor den Risiken durch Chemikalien zu schützen. Unternehmen, die Chemikalien herstellen, importieren oder verwenden, müssen die Bestimmungen der Reach-Verordnung einhalten und ihre Stoffe registrieren lassen. Ziel ist es, Transparenz über die Verwendung und die Eigenschaften von Chemikalien zu schaffen und sicherzustellen, dass sie sicher verwendet werden. Die Reach-Verordnung gilt für alle chemischen Stoffe, sei es in Produkten des täglichen Bedarfs, in der Industrie oder in anderen Bereichen. **
-
Was ist die PSA Verordnung?
Die PSA Verordnung (Persönliche Schutzausrüstung Verordnung) ist eine EU-weite Regelung, die die Anforderungen an persönliche Schutzausrüstung festlegt. Sie regelt die Herstellung, den Vertrieb und die Verwendung von PSA, um die Sicherheit und Gesundheit der Arbeitnehmer zu gewährleisten. Die Verordnung legt fest, welche Art von Schutzausrüstung in verschiedenen Arbeitsbereichen erforderlich ist und wie sie gekennzeichnet sein muss. Unternehmen sind verpflichtet, PSA gemäß den Vorschriften der Verordnung bereitzustellen und sicherzustellen, dass sie ordnungsgemäß verwendet wird. Verstöße gegen die PSA Verordnung können zu rechtlichen Konsequenzen führen. **
-
Was bedeutet Data Governance?
Was bedeutet Data Governance? Data Governance bezieht sich auf den Prozess der Verwaltung, Überwachung und Sicherung von Daten innerhalb einer Organisation. Es umfasst Richtlinien, Prozesse und Technologien, um sicherzustellen, dass Daten konsistent, genau, verfügbar und geschützt sind. Ziel ist es, die Qualität und Integrität von Daten zu gewährleisten, die Einhaltung von Vorschriften sicherzustellen und die Daten für Entscheidungsfindung und Analyse optimal zu nutzen. Data Governance beinhaltet auch die Festlegung von Verantwortlichkeiten, Rollen und Prozessen im Umgang mit Daten, um sicherzustellen, dass sie als wertvolles Unternehmensvermögen behandelt werden. **
-
Was regelt die Verordnung über Lebensmittelhygiene?
Die Verordnung über Lebensmittelhygiene regelt die allgemeinen Hygieneanforderungen, die bei der Herstellung, Behandlung und dem Inverkehrbringen von Lebensmitteln eingehalten werden müssen. Sie legt fest, wie Lebensmittelunternehmen sicherstellen müssen, dass Lebensmittel nicht verunreinigt werden und keine gesundheitlichen Risiken für Verbraucher darstellen. Die Verordnung enthält auch Vorschriften zur persönlichen Hygiene der Mitarbeiter, zur Reinigung und Desinfektion von Betriebsstätten sowie zur Überwachung und Dokumentation von Hygienemaßnahmen. Darüber hinaus regelt sie die Anforderungen an die Temperaturkontrolle, die Lagerung von Lebensmitteln und die Rückverfolgbarkeit von Lebensmitteln entlang der gesamten Lieferkette. **

Was sagt die Health-Claim-Verordnung?
Die Health-Claim-Verordnung regelt die Verwendung von gesundheitsbezogenen Angaben auf Lebensmittelverpackungen und in der Werbung. Sie legt fest, dass solche Angaben wissenschaftlich fundiert und verständlich sein müssen. Zudem dürfen sie nicht irreführend sein und müssen von der Europäischen Behörde für Lebensmittelsicherheit (EFSA) genehmigt werden. **
Was fällt unter die Reach Verordnung?
Die Reach-Verordnung regelt die Registrierung, Bewertung, Zulassung und Beschränkung chemischer Stoffe in der Europäischen Union. Sie betrifft alle Unternehmen, die chemische Stoffe herstellen, einführen oder verwenden. Unter die Reach-Verordnung fallen sowohl chemische Stoffe als auch Gemische, die in einer Menge von mehr als einer Tonne pro Jahr in Verkehr gebracht werden. Zudem sind auch bestimmte Erzeugnisse wie Textilien, Elektronikgeräte oder Möbel von der Verordnung betroffen, wenn sie chemische Stoffe enthalten. Die Reach-Verordnung hat das Ziel, die Gesundheit von Mensch und Umwelt zu schützen und die Transparenz über die Verwendung von Chemikalien zu erhöhen. **
Top-Angebote
Produkte zum Begriff Ruschinzik-Die-Governance-Verordnung-de:
-
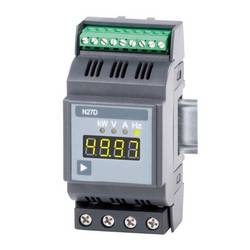
PCE Instruments Hutschienen-Messgerät PCE-N27D Strom Spannung Wirkleistungsleistung Frequenz Verordnung ISO 50001Das Hutschienen-Messgerät misst Strom bis zu 63 A direkt. Dadurch ist es möglich das Hutschienen-Messgerät direkt an die Hauptverteilung anzuschließen. Das Hutschienen-Messgerät misst alle relevanten Netzparameter wie Strom, Spannung, Leistung und Frequenz. Das Hutschienen-Messgerät eignet sich hervorragend zu Messzwecken um die ISO 50001 Energiemanagement - Norm einzuhalten.134,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft Entra ID Governance for FLW (NCE)Wichtiger Lizenzhinweis: Microsoft Entra ID Governance for FLW (NCE) ist eine spezielle Lizenzoption für Frontline Worker (FLW) . Die Lizenz unterstützt Organisationen bei der Verwaltung von Identitäten, Zugriffsrechten und Governance-Prozessen für Mitarbeiter in operativen Bereichen. Für die Nutzung sind entsprechende Microsoft-Voraussetzungen und eine passende Lizenzumgebung erforderlich. Microsoft Entra ID Governance for FLW (NCE) Steuern und schützen Sie digitale Identitäten Ihrer Frontline-Mitarbeiter mit Microsoft Entra ID Governance for FLW (NCE) . Die Lösung unterstützt Unternehmen dabei, Zugriffe effizient zu verwalten, Sicherheitsrichtlinien umzusetzen und Identitätsprozesse für große Benutzergruppen zu optimieren. Identitätsverwaltung für Frontline Worker Microsoft Entra ID Governance for FLW (NCE) wurde speziell für Organisationen entwickelt, die eine große Anzahl von Frontline-Mitarbeitern verwalten und dabei kontrollierte Zugriffsprozesse sicherstellen möchten. Frontline Worker sind Mitarbeiter, die häufig in Bereichen wie Einzelhandel, Produktion, Gesundheitswesen, Logistik oder Außendienst tätig sind und für ihre Arbeit sichere digitale Zugänge benötigen. Mit Entra ID Governance können Unternehmen Identitäten strukturierter verwalten und den Zugriff auf Anwendungen und Ressourcen entsprechend organisatorischer Anforderungen steuern. Zentrale Funktionen von Microsoft Entra ID Governance Identity Governance Unterstützt die Verwaltung digitaler Identitäten und hilft Unternehmen dabei, Zugriffe kontrolliert zu vergeben und zu überprüfen. Zugriffsverwaltung Ermöglicht die Steuerung von Benutzerberechtigungen entsprechend Sicherheits- und Compliance-Anforderungen. Access Reviews Unterstützt regelmäßige Überprüfungen von Benutzerzugriffen zur Verbesserung der Sicherheitskontrolle. Lebenszyklusverwaltung Unterstützt Prozesse rund um Benutzerbereitstellung und Verwaltung von Identitäten innerhalb einer Organisation. Vorteile für Organisationen mit Frontline-Mitarbeitern Unternehmen mit vielen operativen Mitarbeitern profitieren von strukturierten Identitäts- und Zugriffsprozessen. Microsoft Entra ID Governance hilft dabei, Berechtigungen nachvollziehbar zu verwalten und Sicherheitsanforderungen einheitlich umzusetzen. Die Lösung unterstützt Organisationen dabei, digitale Zugänge effizient bereitzustellen, Änderungen zu verwalten und Zugriffsrechte regelmäßig zu überprüfen. Geeignete Einsatzbereiche Einzelhandel Verwaltung von Identitäten und Zugängen für Filialmitarbeiter und operative Teams. Produktion und Logistik Unterstützung sicherer Zugriffe für Mitarbeiter in verteilten Arbeitsumgebungen. Gesundheitswesen Kontrollierte Verwaltung von Benutzerzugängen in sensiblen Bereichen. Microsoft NCE Bereitstellung NCE (New Commerce Experience) bezeichnet das aktuelle Microsoft-Subskriptionsmodell für Cloud-Produkte. Die Bereitstellung erfolgt digital über die Microsoft-Umgebung der Organisation. Die Lizenz wird entsprechend dem Microsoft-Lizenzmodell dem jeweiligen Tenant zugeordnet. Für moderne Identitäts- und Sicherheitsanforderungen Microsoft Entra ID Governance for FLW (NCE) eignet sich für Unternehmen, die ihre Identitätsverwaltung für Frontline Worker professionalisieren und Sicherheitsprozesse zentral steuern möchten. Die Lösung unterstützt eine kontrollierte Verwaltung von Benutzerzugriffen und trägt dazu bei, Governance-Anforderungen innerhalb moderner Microsoft-Cloud-Umgebungen umzusetzen. Wichtig: Dieses Produkt richtet sich an Frontline Worker -Szenarien. Bitte prüfen Sie vor dem Kauf die erforderlichen Microsoft-Lizenzvoraussetzungen und die bestehende Tenant-Konfiguration Ihrer Organisation.54,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft M365 F5 Information Protection and Governance (NCE)Microsoft M365 F5 Information Protection and Governance (NCE) – Umfassender Schutz und Governance für Unternehmensdaten Microsoft M365 F5 Information Protection and Governance (NCE) erweitert Microsoft 365 um fortgeschrittene Funktionen für Informationsschutz, Datenschutz und Data Governance. Die Lösung unterstützt Unternehmen dabei, vertrauliche Informationen zu erkennen, zu klassifizieren, zu schützen und deren Nutzung innerhalb der Microsoft 365-Umgebung gezielt zu steuern. Die Funktionen werden über Microsoft Purview bereitgestellt und ermöglichen eine zentrale Verwaltung von Vertraulichkeitsbezeichnungen, Data Loss Prevention (DLP), Aufbewahrung und weiteren Governance-Funktionen. Damit können Unternehmen sensible Daten besser schützen und gleichzeitig Anforderungen an Sicherheit, Compliance und Datenlebenszyklen unterstützen. Informationsschutz Erkennen und klassifizieren Sie vertrauliche Informationen und schützen Sie diese mit Vertraulichkeitsbezeichnungen und geeigneten Schutzmaßnahmen. Data Loss Prevention Erkennen, überwachen und verhindern Sie die unbeabsichtigte Weitergabe vertraulicher Informationen über Microsoft 365 und unterstützte Endpunkte. Data Governance Steuern Sie Aufbewahrung, Lebenszyklen und die Verwaltung von Unternehmensinformationen mit erweiterten Governance-Funktionen. Die wichtigsten Funktionen von Microsoft M365 F5 Information Protection and Governance Vertraulichkeit Klassifizieren Sie vertrauliche Inhalte mithilfe von Sensitivity Labels und wenden Sie abhängig von der Klassifizierung geeignete Schutzmaßnahmen an. Automatische Klassifizierung Unterstützen Sie die automatische Erkennung und Kennzeichnung sensibler Inhalte mithilfe erweiterter Klassifizierungs- und Auto-Labeling-Funktionen. Endpoint DLP Erweitern Sie den Schutz auf vertrauliche Dateien, die physisch auf unterstützten Windows- und macOS-Geräten gespeichert sind, und erkennen beziehungsweise verhindern Sie riskante Aktivitäten. DLP für Microsoft 365 Erkennen, überwachen und schützen Sie sensible Informationen in E-Mails, Dateien, SharePoint, OneDrive und Microsoft Teams entsprechend Ihren DLP-Richtlinien. DLP für Teams Schützen Sie Chats und Kanalnachrichten vor der unbeabsichtigten Weitergabe vertraulicher Informationen wie Finanz-, Personen- oder Gesundheitsdaten. DLP für Microsoft 365 Copilot Nutzen Sie Purview DLP, um den Umgang von Copilot mit vertraulichen Dateien und E-Mails anhand definierter Schutzrichtlinien zu steuern. Erweiterte Governance und Schutzfunktionen Funktion Beschreibung Data Lifecycle Management Steuern Sie Aufbewahrung und Löschung von Informationen entsprechend den Richtlinien Ihrer Organisation. Records Management Verwalten Sie Informationen als Datensätze und unterstützen Sie strukturierte Aufbewahrungsprozesse. Advanced Message Encryption Schützen Sie Nachrichten mit erweiterten Verschlüsselungsfunktionen und steuern Sie den Zugriff auf geschützte Inhalte. Defender for Cloud Apps Erhalten Sie zusätzliche Transparenz und Governance für Cloud-Apps und deren Zugriff auf Unternehmensdaten. Schutz vertraulicher Informationen Microsoft Purview Information Protection unterstützt Unternehmen dabei, sensible Daten zu erkennen, zu klassifizieren und zu schützen , unabhängig davon, wo sich die Informationen befinden oder wohin sie übertragen werden. Erkennen Identifizieren Sie sensible Informationen und gewinnen Sie einen besseren Überblick darüber, wo sich geschützte Daten innerhalb Ihrer Umgebung befinden. Klassifizieren Ordnen Sie Informationen anhand ihrer Sensibilität ein und nutzen Sie Vertraulichkeitsbezeichnungen für eine konsistente Datenklassifizierung. Schützen Setzen Sie Schutz- und DLP-Richtlinien ein, um die unbeabsichtigte Weitergabe vertraulicher Informationen zu reduzieren. Für moderne Microsoft 365-Umgebungen Microsoft M365 F5 Information Protection and Governance (NCE) richtet sich an Organisationen mit erhöhten Anforderungen an Datenschutz, Informationssicherheit und Governance. Die Lösung kombiniert fortgeschrittene Purview-Funktionen für Informationsschutz, Data Loss Prevention und Datenlebenszyklusverwaltung und schafft damit eine zentrale Grundlage für den Schutz geschäftskritischer Informationen. Wichtiger Hinweis zur Lizenzierung: Microsoft 365 F5 Information Protection and Governance ist Bestandteil der erweiterten Microsoft 365 F5-Lizenzierung für Informationsschutz und Governance. Microsoft führt den Plan unter anderem als Berechtigung für erweiterte Purview-Funktionen wie Information Protection, DLP, Endpoint DLP und Data Lifecycle and Records Management. Für Microsoft 365 F5 gelten entsprechende Voraussetzungen hinsichtlich der zugrunde liegenden Microsoft 365-/Frontline-Lizenzierung.56,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Suche nach dem Lied "De De De Dededede De De De Dedede".
Es tut mir leid, aber anhand der Beschreibung "De De De Dededede De De De Dedede" kann ich das Lied nicht identifizieren. Es wäre hilfreich, mehr Informationen wie den Künstler oder den Text des Liedes zu haben, um bei der Suche zu helfen. **
-
Was ist der Unterschied zwischen elektromagnetischer Induktion und einer Spule mit Magnet?
Bei der elektromagnetischen Induktion wird eine elektrische Spannung in einem Leiter erzeugt, wenn sich das Magnetfeld in der Nähe des Leiters ändert. Eine Spule mit Magnet hingegen erzeugt ein Magnetfeld, wenn ein elektrischer Strom durch die Spule fließt. Der Unterschied liegt also darin, dass bei der elektromagnetischen Induktion das Magnetfeld die elektrische Spannung erzeugt, während bei einer Spule mit Magnet der elektrische Strom das Magnetfeld erzeugt. **
-
Was ist die Reach Verordnung?
Die Reach-Verordnung ist eine EU-Verordnung, die die Registrierung, Bewertung, Zulassung und Beschränkung chemischer Stoffe regelt. Sie wurde eingeführt, um die Gesundheit von Menschen und die Umwelt vor den Risiken durch Chemikalien zu schützen. Unternehmen, die Chemikalien herstellen, importieren oder verwenden, müssen die Bestimmungen der Reach-Verordnung einhalten und ihre Stoffe registrieren lassen. Ziel ist es, Transparenz über die Verwendung und die Eigenschaften von Chemikalien zu schaffen und sicherzustellen, dass sie sicher verwendet werden. Die Reach-Verordnung gilt für alle chemischen Stoffe, sei es in Produkten des täglichen Bedarfs, in der Industrie oder in anderen Bereichen. **
-
Was ist die PSA Verordnung?
Die PSA Verordnung (Persönliche Schutzausrüstung Verordnung) ist eine EU-weite Regelung, die die Anforderungen an persönliche Schutzausrüstung festlegt. Sie regelt die Herstellung, den Vertrieb und die Verwendung von PSA, um die Sicherheit und Gesundheit der Arbeitnehmer zu gewährleisten. Die Verordnung legt fest, welche Art von Schutzausrüstung in verschiedenen Arbeitsbereichen erforderlich ist und wie sie gekennzeichnet sein muss. Unternehmen sind verpflichtet, PSA gemäß den Vorschriften der Verordnung bereitzustellen und sicherzustellen, dass sie ordnungsgemäß verwendet wird. Verstöße gegen die PSA Verordnung können zu rechtlichen Konsequenzen führen. **
Ähnliche Suchbegriffe für Ruschinzik-Die-Governance-Verordnung-de
-
Microsoft 365 E5 Information Protection and Governance - NPO (NCE)Microsoft 365 E5 Information Protection and Governance - NPO (NCE) - NPO/EDU Erweiterter Informationsschutz und Data Governance für Microsoft 365 Microsoft 365 E5 Information Protection and Governance erweitert geeignete Microsoft-365-Umgebungen um fortschrittliche Funktionen für Informationsschutz, Datenklassifizierung, Data Loss Prevention und Governance. Die NPO/EDU-Ausführung richtet sich an entsprechend berechtigte Non-Profit- und Bildungseinrichtungen, die sensible Informationen gezielter schützen und Daten über ihren Lebenszyklus kontrollierter verwalten möchten. Information Protection& Governance kann sensible Daten erkennen, klassifizieren, schützen und kontrolliert verwalten. Was bietet Microsoft 365 E5 Information Protection and Governance? Microsoft 365 E5 Information Protection and Governance ist auf Organisationen ausgerichtet, die ihre vorhandenen Microsoft-365-Dienste um weiterführende Funktionen für Datensicherheit und Governance ergänzen möchten. Im Mittelpunkt steht die Frage, wie sensible Informationen erkannt, klassifiziert, geschützt und entsprechend organisatorischer Vorgaben verwaltet werden. Damit eignet sich die Lösung besonders für Organisationen mit erhöhten Anforderungen an Datenschutz, Compliance und den kontrollierten Umgang mit vertraulichen Informationen. Microsoft Purview bildet dabei eine wesentliche technologische Grundlage für die Umsetzung von Informationsschutz- und Governance-Richtlinien. Funktionen Informationen in Microsoft 365 gezielter schützen und verwalten Sensible Daten klassifizieren Microsoft Purview Information Protection unterstützt Organisationen dabei, sensible Informationen zu identifizieren und über Vertraulichkeitsbezeichnungen entsprechend ihrer Schutzanforderungen zu klassifizieren. Datenverluste verhindern Data-Loss-Prevention-Richtlinien helfen dabei, den Umgang mit sensiblen Informationen zu überwachen und unerwünschte oder nicht regelkonforme Datenfreigaben gezielter einzuschränken. Automatische Kennzeichnung Erweiterte Funktionen zur automatischen Klassifizierung können dabei helfen, Schutzrichtlinien konsistenter auf relevante Informationen anzuwenden und den manuellen Aufwand bei großen Datenbeständen zu reduzieren. Aufbewahrung steuern Aufbewahrungsrichtlinien und -bezeichnungen unterstützen dabei, Informationen entsprechend interner, organisatorischer oder regulatorischer Vorgaben über definierte Zeiträume zu verwalten. Datenaktivitäten analysieren Erweiterte Analyse- und Berichtsfunktionen schaffen mehr Transparenz darüber, wie Klassifizierungs- und Schutzrichtlinien eingesetzt werden und wo relevante Datenaktivitäten stattfinden. Cloud-Daten besser kontrollieren Im Zusammenspiel mit Microsoft-Sicherheitsdiensten lassen sich Informationsschutz und Governance auf Cloud-Anwendungen und SaaS-Szenarien ausweiten, um sensible Unternehmensdaten umfassender zu schützen. Microsoft Purview Information Protection für sensible Daten Nicht alle Informationen innerhalb einer Organisation benötigen das gleiche Schutzniveau. Personaldaten, Finanzinformationen, Vertragsunterlagen, Forschungsdaten oder interne Dokumente können unterschiedliche Anforderungen an Zugriff, Weitergabe und Aufbewahrung besitzen. Mit Microsoft Purview Information Protection können Organisationen Daten entsprechend ihrer Sensibilität klassifizieren und Schutzmaßnahmen systematischer umsetzen. Vertraulichkeitsbezeichnungen schaffen dabei eine einheitliche Grundlage für den Umgang mit schützenswerten Informationen. Data Loss Prevention Microsoft Purview Data Loss Prevention unterstützt dabei, sensible Informationen zu erkennen und Richtlinien für deren Verwendung und Weitergabe durchzusetzen. Dadurch können Organisationen Risiken beim Austausch vertraulicher Daten gezielter reduzieren. Data Lifecycle Management Governance- und Aufbewahrungsfunktionen helfen dabei, Daten nicht nur zu schützen, sondern auch über ihren Lebenszyklus hinweg kontrolliert zu verwalten. Informationen können entsprechend definierter Richtlinien aufbewahrt oder nach Ablauf vorgesehener Fristen behandelt werden. Informationsschutz und Cloud-App-Sicherheit verbinden Informationsschutz endet nicht bei Dokumenten und E-Mails. Gerade bei der Nutzung zahlreicher SaaS-Anwendungen spielt die Kontrolle von Datenbewegungen und App-Aktivitäten eine wichtige Rolle. Hier ergänzt Microsoft Defender for Cloud Apps - NPO (NCE) den informationszentrierten Schutz um Funktionen für Transparenz, Governance und Sicherheit bei der Nutzung von Cloud-Anwendungen. Vertraulichkeitsbezeichnungen konsistent einsetzen Vertraulichkeitsbezeichnungen unterstützen Organisationen dabei, Informationen entsprechend ihres Schutzbedarfs zu kennzeichnen. Richtlinien können anschließend festlegen, wie entsprechend klassifizierte Inhalte behandelt werden sollen. Erweiterte automatische Kennzeichnungsfunktionen sind insbesondere für größere Organisationen interessant, in denen eine ausschließlich manuelle Klassifizierung großer Mengen an Dok...35,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SET: Hautschutzprogramm PROFI + Spender + 6x Füllmittel + Hautschutzplan nach Verordnung, robust & sparsam IndustrieDas ganzheitliche Hautschutzprogramm zum unschlagbaren Preis Ihre Vorteile im Überblick: PROFI- Hautschutzprogramm inkl. Spender, Füllmittel und Hautschutzplan Dieses Produktset besteht aus: Tri-Spender (3x Spender) vormontiert auf praktischer Montageplatte für Softflaschen aus ABS Kunststoff in Blau-Weiß für Hautschutz, Grobreiniger und Hautpflege drei Spender auf Wandplatte montiert ideal für Hautschutzplan Kapazität für 1.000 ml & 2.000 ml Softflaschen Abmessungen (mm): 290 x 400 x 125 Gewicht (kg): 2,5 PLUS Professioneller Hautschutz VOR DER ARBEIT Flexi Guard SET, Hautschutzcremelotion 2x1L Softflaschen 1 Set beinhaltet 2 Vakuumflaschen je 1.000 ml Flexi Guard ist eine siliconfreie Hautschutzcreme zur Verhinderung von Kontaktekzemen und Hautirritationen beim Umgang und Kontakt mit wechselnden Arbeitsstoffen und bei nicht eindeutig definierter Hautgefährdung. Schützt vor direktem Hautkontakt mit öl- und wasserlöslichen Arbeitsstoffen wie Ölen, Fetten und169,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
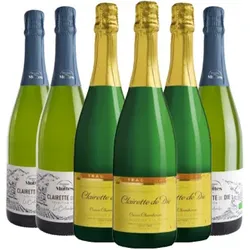
Weinpaket - Clairette de Die - 6 Fl. - 4.5LDas Weinpaket enthält zwei verschiedene Clairette de Die Weine, die jeweils aus der gleichen Rebsorte hergestellt werden, jedoch von unterschiedlichen Winzern und in verschiedenen Regionen produziert werden. Clairette de Die Cuvee Chamberan: Dieser Wein stammt aus dem Weingut UJVR und ist eine besonders edle Cuvee. Er hat eine strohgelbe Farbe und ist von einem feinen, eleganten Mousseux begleitet. Der Duft erinnert an weiße Blüten und Zitrusfrüchte, begleitet von einem Hauch von Honig. Am Gaumen zeigt er sich frisch und lebhaft mit einer leichten Süße und einer perfekt ausbalancierten Säure.Clairette de Die Tradition Cuvee La Colombe: Dieser Wein stammt vom Weingut Domaine des Muttes und ist eine besondere Cuvee aus Clairette de Die und Muscat. Er hat eine helle Farbe mit grünlichen Reflexen und ein feines, anhaltendes Mousseux. Das Bouquet ist von floralen Noten, Zitrusfrüchten und Aprikosen geprägt. Am Gaumen ist er frisch, fruchtig und harmonisch mit einer ausgeprägten Mineralität.Das Weinpaket bietet somit eine perfekte Gelegenheit, die verschiedenen Facetten der Clairette de Die Rebsorte kennenzulernen und zu genießen.59,97 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Data Governance?
Was bedeutet Data Governance? Data Governance bezieht sich auf den Prozess der Verwaltung, Überwachung und Sicherung von Daten innerhalb einer Organisation. Es umfasst Richtlinien, Prozesse und Technologien, um sicherzustellen, dass Daten konsistent, genau, verfügbar und geschützt sind. Ziel ist es, die Qualität und Integrität von Daten zu gewährleisten, die Einhaltung von Vorschriften sicherzustellen und die Daten für Entscheidungsfindung und Analyse optimal zu nutzen. Data Governance beinhaltet auch die Festlegung von Verantwortlichkeiten, Rollen und Prozessen im Umgang mit Daten, um sicherzustellen, dass sie als wertvolles Unternehmensvermögen behandelt werden. **
-
Was regelt die Verordnung über Lebensmittelhygiene?
Die Verordnung über Lebensmittelhygiene regelt die allgemeinen Hygieneanforderungen, die bei der Herstellung, Behandlung und dem Inverkehrbringen von Lebensmitteln eingehalten werden müssen. Sie legt fest, wie Lebensmittelunternehmen sicherstellen müssen, dass Lebensmittel nicht verunreinigt werden und keine gesundheitlichen Risiken für Verbraucher darstellen. Die Verordnung enthält auch Vorschriften zur persönlichen Hygiene der Mitarbeiter, zur Reinigung und Desinfektion von Betriebsstätten sowie zur Überwachung und Dokumentation von Hygienemaßnahmen. Darüber hinaus regelt sie die Anforderungen an die Temperaturkontrolle, die Lagerung von Lebensmitteln und die Rückverfolgbarkeit von Lebensmitteln entlang der gesamten Lieferkette. **
-
Was sagt die Health-Claim-Verordnung?
Die Health-Claim-Verordnung regelt die Verwendung von gesundheitsbezogenen Angaben auf Lebensmittelverpackungen und in der Werbung. Sie legt fest, dass solche Angaben wissenschaftlich fundiert und verständlich sein müssen. Zudem dürfen sie nicht irreführend sein und müssen von der Europäischen Behörde für Lebensmittelsicherheit (EFSA) genehmigt werden. **
-
Was fällt unter die Reach Verordnung?
Die Reach-Verordnung regelt die Registrierung, Bewertung, Zulassung und Beschränkung chemischer Stoffe in der Europäischen Union. Sie betrifft alle Unternehmen, die chemische Stoffe herstellen, einführen oder verwenden. Unter die Reach-Verordnung fallen sowohl chemische Stoffe als auch Gemische, die in einer Menge von mehr als einer Tonne pro Jahr in Verkehr gebracht werden. Zudem sind auch bestimmte Erzeugnisse wie Textilien, Elektronikgeräte oder Möbel von der Verordnung betroffen, wenn sie chemische Stoffe enthalten. Die Reach-Verordnung hat das Ziel, die Gesundheit von Mensch und Umwelt zu schützen und die Transparenz über die Verwendung von Chemikalien zu erhöhen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.